Zarządzanie zaufanymi jednostkami


Zarządzanie zaufanymi jednostkami |
|
|
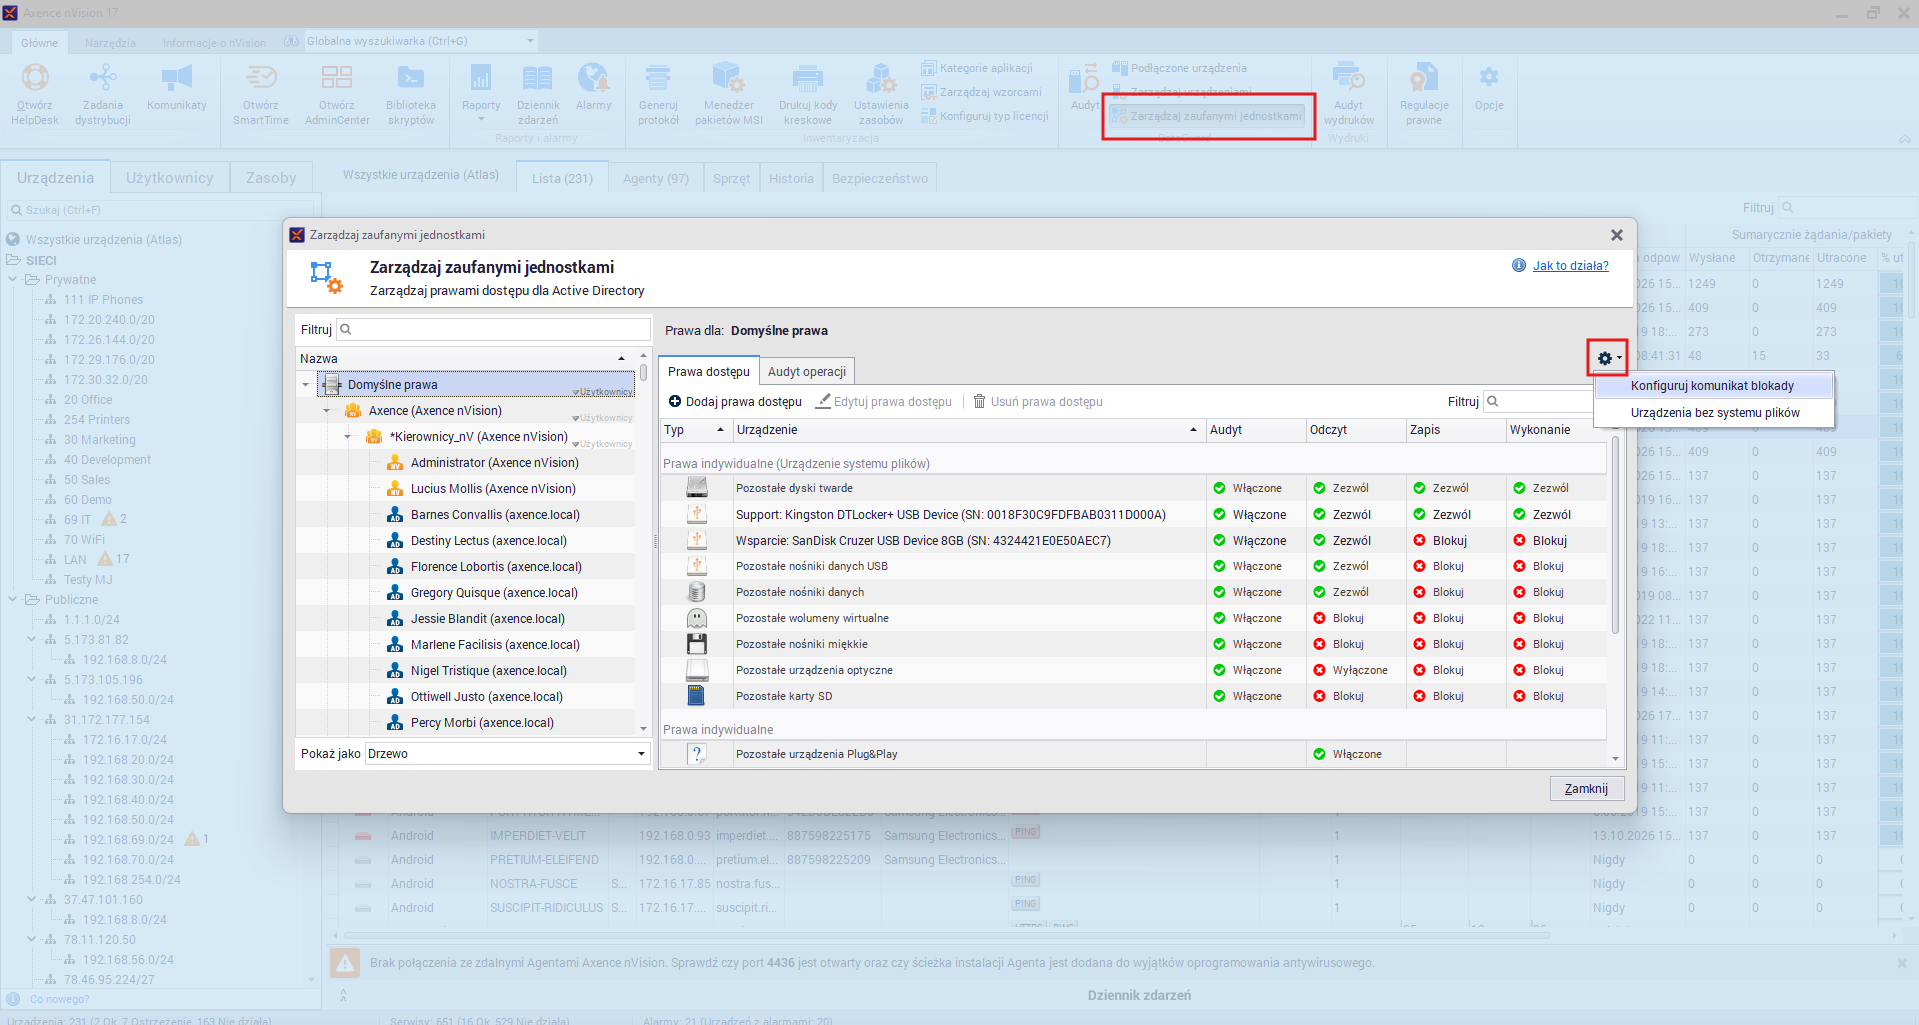
Aby zarządzać prawami dostępu dla wszystkich jednostek: 1.Z głównego paska narzędziowego programu w sekcji DataGuard wybierz opcję Zarządzaj zaufanymi jednostkami. 2.Wybierz jednostkę organizacyjną z listy znajdującej się po lewej stronie. W razie potrzeby użyj opcji wyszukiwania, by znaleźć właściwy wiersz szybciej. 3.Jeśli chcesz zmienić wcześniej zdefiniowaną regułę, dwukrotnie kliknij w wiersz z wybraną regułą lub wybierz wiersz i kliknij 4.Wybierz z listy urządzenie, dla którego chcesz nadać prawa. 5.Ustaw prawa dostępu i wciśnij Enter. Prawa przydzielone indywidualnie można też edytować bezpośrednio w oknie zarządzania. Aby to zrobić, kliknij na wybranym z praw, a zostanie ono zmienione. Kliknięcie na odziedziczonych prawach dostępu spowoduje otwarcie okna Określania praw dostępu.
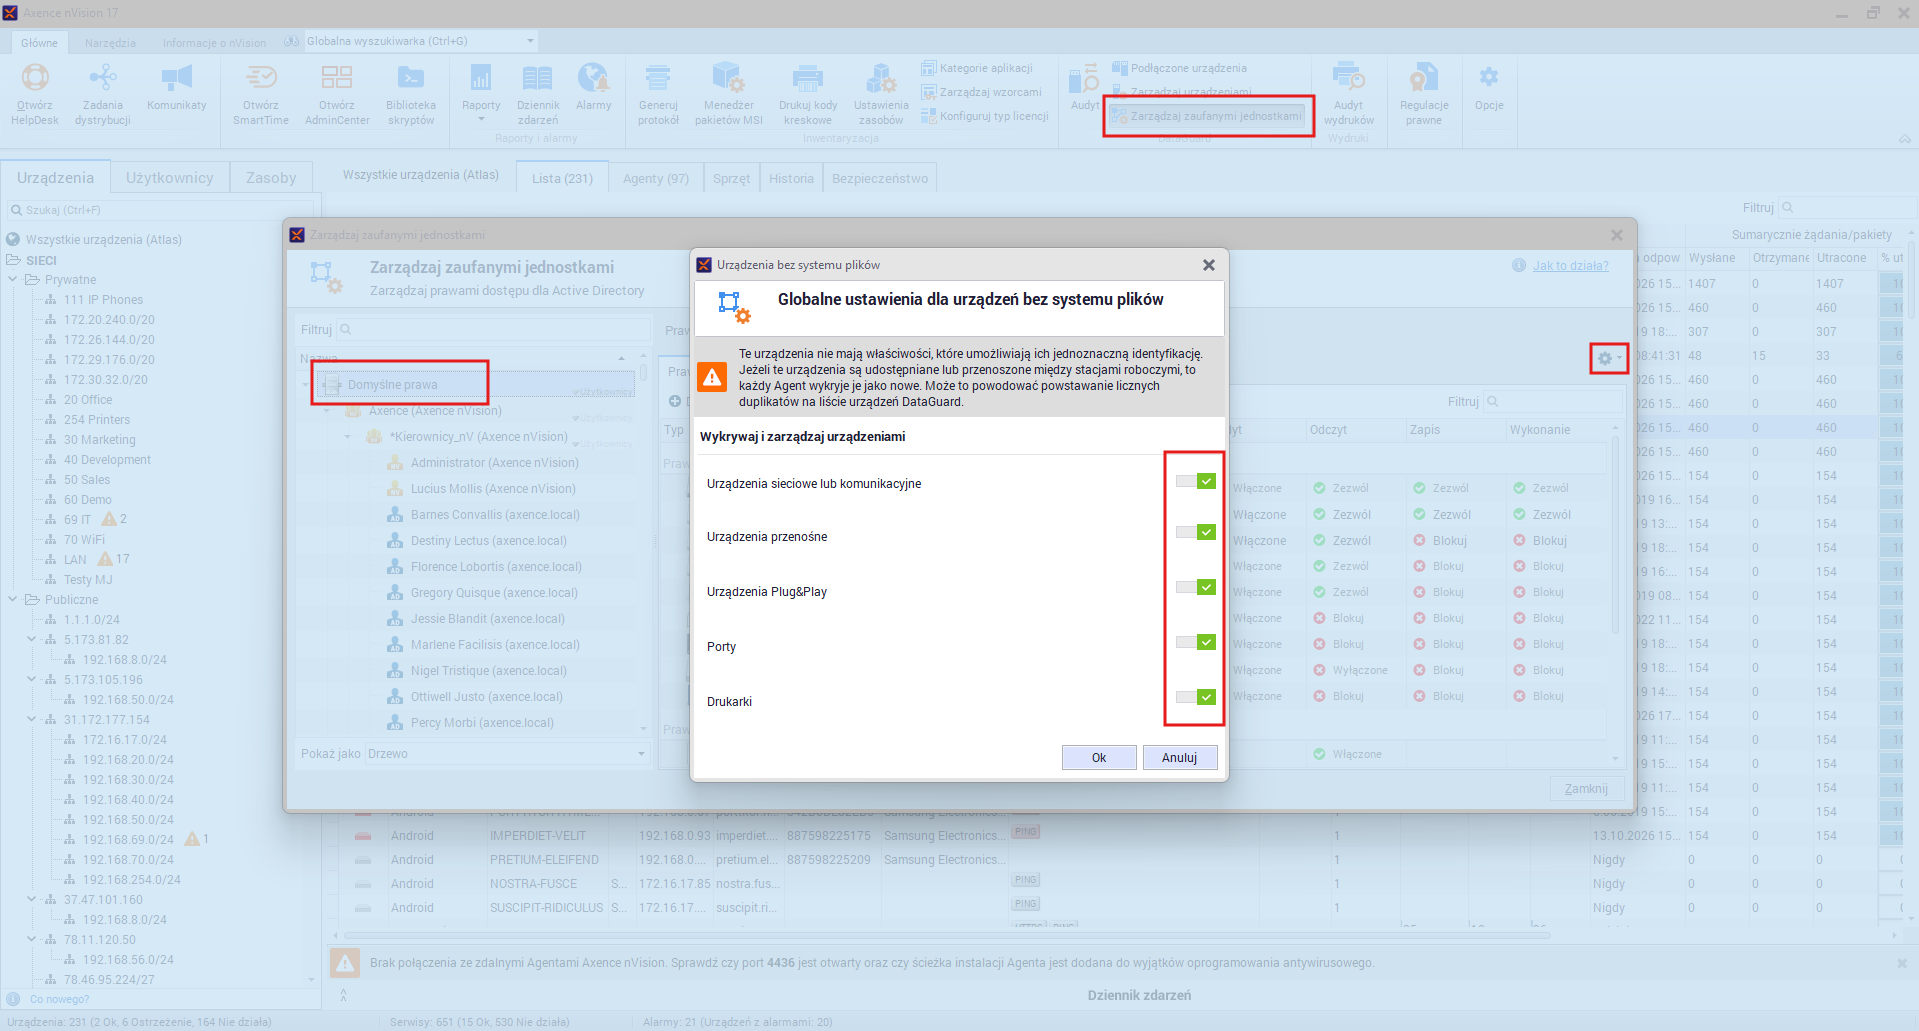
Niektórych urządzeń nie da się jednoznacznie zidentyfikować. Jeśli są one przenoszone lub udostępniane między stacjami roboczymi, każdy z Agentów wykryje je i oznaczy jako nowe. W ten sposób na liście urządzeń pojawi się wiele duplikatów. Żeby tego uniknąć, możesz wyłączyć wykrywanie niektórych typów urządzeń. Domyślnie wszystkie urządzenia są wykrywane. Aby wyłączyć wykrywanie niektórych typów urządzeń: 1.Zaloguj się do konsoli nVision jako Administrator Główny. 2.Z głównego paska narzędziowego programu w sekcji DataGuard wybierz opcję Zarządzaj zaufanymi jednostkami. 3.Z opcji dostępnych pod kółkiem zębatym wybierz Urządzenia bez systemu plików.
4.Zmień pozycję przełącznika przy wybranej grupie urządzeń (sieciowe lub komunikacyjne, przenośne, Plug&Play, porty, drukarki).
5.Zapoznaj się z wyświetlonym ostrzeżeniem i zatwierdź operację.
Jeżeli istnieją wykryte urządzenia danego typu lub ustalone prawa dostępu dla tego typu urządzeń, to wyłączenie wykrywania spowoduje: •bezpowrotne usunięcie wykrytych urządzeń, zdefiniowanych praw dostępu i wpisów w audycie urządzeń DataGuard, •ukrycie tego typu urządzeń z sekcji Prawa indywidualne dla listy urządzeń bez systemu plików; jeżeli cała sekcja jest pusta, to nie jest w ogóle wyświetlana. |